oy官方APP,从底层架构看资产防护逻辑

密钥分片环境隔离行为审计

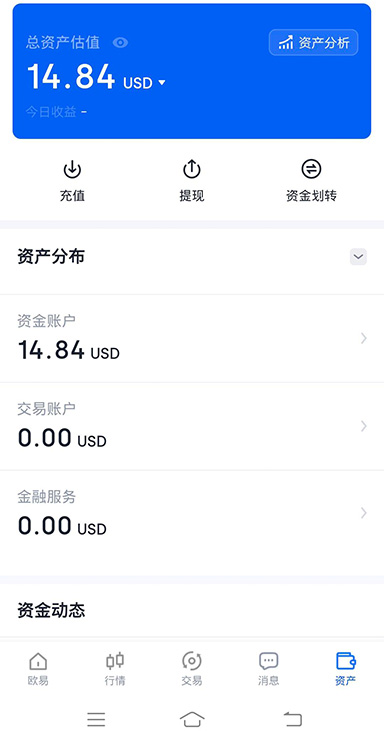
安装oy官方APP之前,多数用户只关心界面是否顺手,却忽略了真正决定资产安全的底层架构。oy官方APP在客户端侧采用密钥分片存储,私钥材料不以完整形态落盘;交易签名在独立执行环境中完成,与网络请求、UI渲染进程相互隔离;每一次敏感操作都会写入本地行为审计日志,异常调用可被追溯。理解这三层设计,才能明白为什么同样的操作习惯,在oy官方APP上的风险敞口更小。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

审计日志支撑事后追责

oy官方APP保留本地操作轨迹,出现异常授权时可定位到具体时间与调用来源,为后续处置提供依据。

oy官方APP新用户安全上手五步

第一步,只从官网入口获取安装包并核对版本校验值;第二步,首次启动时完成安全初始化,不要跳过设备指纹环节;第三步,设置与常用密码不同的独立解锁凭证;第四步,进入权限管理关闭非必要系统权限;第五步,在安全状态面板确认分片完整性与审计日志已开启,之后每季度复查一次。

签名环境独立隔离

oy官方APP把交易签名放在独立执行环境中运行,与联网模块物理隔离,恶意脚本即使注入UI层也无法触碰签名流程。

oy官方APP首次启动时的安全初始化流程

安装oy官方APP后首次启动会进入安全初始化:生成设备指纹、建立受保护存储区、完成密钥分片写入,并引导用户设置独立解锁凭证。整个过程在本地完成,不上传原始密钥材料,初始化结束后APP会展示一份设备安全状态清单,供用户逐项核对。

oy官方APP如何防止设备丢失后的资产暴露

oy官方APP绑定设备与账户的双重校验关系,换机登录需原设备确认或走人工复核通道;本地密钥分片与设备硬件标识绑定,拷贝到其他设备无法解密。配合远程冻结入口,设备遗失后可在网页端第一时间切断该设备的签名权限。

oy官方APP在同类产品中的架构差异

离线签名减少暴露窗口

oy官方APP的签名流程不依赖持续联网,联网模块只负责广播已签名交易,私钥材料全程不进入网络请求链路。
敏感操作全量审计

oy官方APP对授权、转账、修改安全设置等动作写入本地审计日志,用户可回溯每一次敏感调用的时间与来源。

oy官方APP的审计日志会上传到服务器吗

默认仅存本地,用于用户自查。只有用户主动提交申诉或触发风控复核时,相关日志片段才会经加密通道上传,且仅限对应时间窗口。
oy官方APP换手机后密钥分片还能用吗

不能直接迁移。分片与旧设备硬件标识绑定,换机需在新设备重新初始化,并通过原设备确认或人工复核完成账户绑定,旧设备上的分片随即失效。

安全设置向导

oy官方APP提供分步向导,引导用户完成解锁凭证、备份验证与权限收敛,降低因配置疏漏导致的风险。

分片存储降低单点风险

oy官方APP不把完整私钥写入单一文件,攻击面从“一个文件”扩展为“多个受保护区域”,单点突破难以奏效。
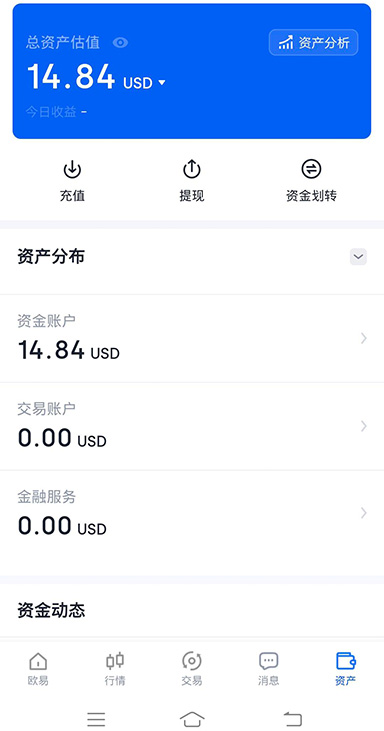
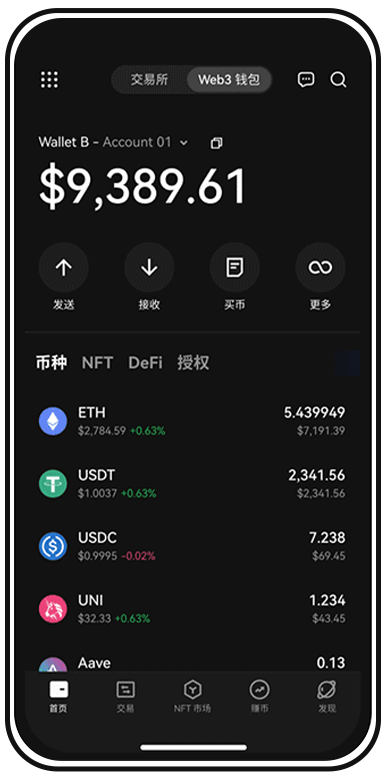
oy官方APP安全能力实机展示

oy官方APP配套工具与服务

设备安全状态面板

oy官方APP内置状态面板,集中展示分片完整性、签名环境状态与最近审计记录,异常项以醒目方式提示。

oy官方APP关闭相机权限会影响哪些功能

仅影响扫码转账与证件拍摄类操作,行情查看、资产总览、签名授权等核心功能不受影响,需要时可在系统设置中重新开启。

权限最小化调用

oy官方APP按功能模块申请系统权限,相机、通知、存储权限可单独关闭,关闭后对应功能降级而非整体不可用。
冷启动校验提速

oy官方APP

oy官方APP启动时并行校验分片完整性与设备指纹,校验耗时控制在秒级,安全初始化不拖慢日常打开速度。
oy官方APP 常见问题指南

1oy官方APP的远程冻结多久生效
冻结指令经加密通道下发,设备在线时通常数秒内生效;设备离线则在下次联网时立即执行,冻结期间该设备的签名权限完全锁定。
2远程冻结通道
通过网页端发起冻结指令,oy官方APP收到后立即锁定本机签名权限,冻结记录同步写入审计日志。
3硬件级可信执行环境
oy官方APP在支持设备上调用可信执行环境完成密钥运算,运算过程对主操作系统不可见,抵御提权类攻击。
4oy官方APP提示签名环境异常该怎么处理
先在安全状态面板查看异常详情,重启APP后复测;若持续提示,说明运行环境可能存在注入风险,应停止交易操作,通过官网渠道联系支持并考虑重装。
5私钥分片不落盘
oy官方APP将私钥材料拆分为多个分片,分别存放于受保护存储区,任一进程无法单独还原完整密钥,降低单点泄露风险。

看懂底层架构,再用oy官方APP管理资产

安全不是界面上的一个开关,而是分片、隔离与审计共同构成的底层秩序。现在从官网获取oy官方APP,完成安全初始化,把资产防护建立在可验证的架构之上。